Sicherheit und Datenschutz
Kontrolle, die Sie nachweisen können.
staffplane ist für Unternehmen gebaut, die vor dem Start Fragen stellen. Hier steht, was die Plattform heute tut – und wo ihre Grenzen liegen.
Trennung
Jeder Kunde in seinem eigenen Space
Ein eigener Bereich im Cluster
Jeder Space läuft in einem eigenen Namespace mit Ressourcen-Kontingent und einer Netzwerkrichtlinie, die alles verbietet, was nicht ausdrücklich erlaubt ist.
Isolationsstufen
Standard, Sicher und Hochsicher: Die Stufe bestimmt, in welcher Laufzeitumgebung ein Agent arbeitet.
Zugangsdaten bleiben verborgen
Zugangsdaten werden einmal hinterlegt und nicht wieder angezeigt. Für Repositorys bekommt jeder Arbeitslauf ein eigenes Token, das mit ihm abläuft.
Daten
Was Modelle sehen – und was nicht
EU-Modelle als Voreinstellung
Ein neuer Space nutzt nur Modelle, die in der EU gehostet sind; ein anderes Modell lehnt die Plattform ab. Ein Reseller kann diese Vorgabe für seine Kunden sperren.
Pseudonymisierung vor dem Modell
Namen, Kontaktdaten und weitere personenbezogene Angaben in Nachrichten werden durch Platzhalter ersetzt, bevor ein Modell sie sieht, und in der Antwort wieder eingesetzt.
Ehrliche Grenzen
Pseudonymisierung ist keine Anonymisierung, und die Erkennung trifft nicht jede Angabe. EU-Modelle laufen zum Teil bei großen Cloud-Anbietern, in deren EU-Regionen.
Dokumente ohne Ablage
Über die API liest die Plattform den Text aus Dokumenten, ohne Datei oder Text zu speichern. Riskante Dateitypen lehnt sie ab.
Kontrolle
Menschen behalten das letzte Wort
Schattenmodus
Der Agent antwortet still neben Ihrem Team und sendet nichts. Werkzeuge, die etwas verändern würden, laufen nur als Probe.
Nachkontrolle
Beendete Gespräche eines Agenten im Betrieb – alle oder eine Stichprobe – bewertet eine Person danach, mit Note, Kommentar und besserer Antwort.
Vier-Augen-Freigabe
Schritte von Vorgängen, Arbeitsergebnisse und erste Mails an neue Kontakte brauchen auf Wunsch zwei verschiedene Personen. Ein Service-Account zählt nie als zweites Augenpaar.
Notaus
Ein Klick stoppt alle Agenten eines Space und der Spaces darunter, samt laufender Werkzeugaufrufe und Antworten. Was ein Werkzeug schon weitergegeben hat, holt er nicht zurück.
Nachvollziehbarkeit
Ein Protokoll für alle Wege – ohne Inhalte
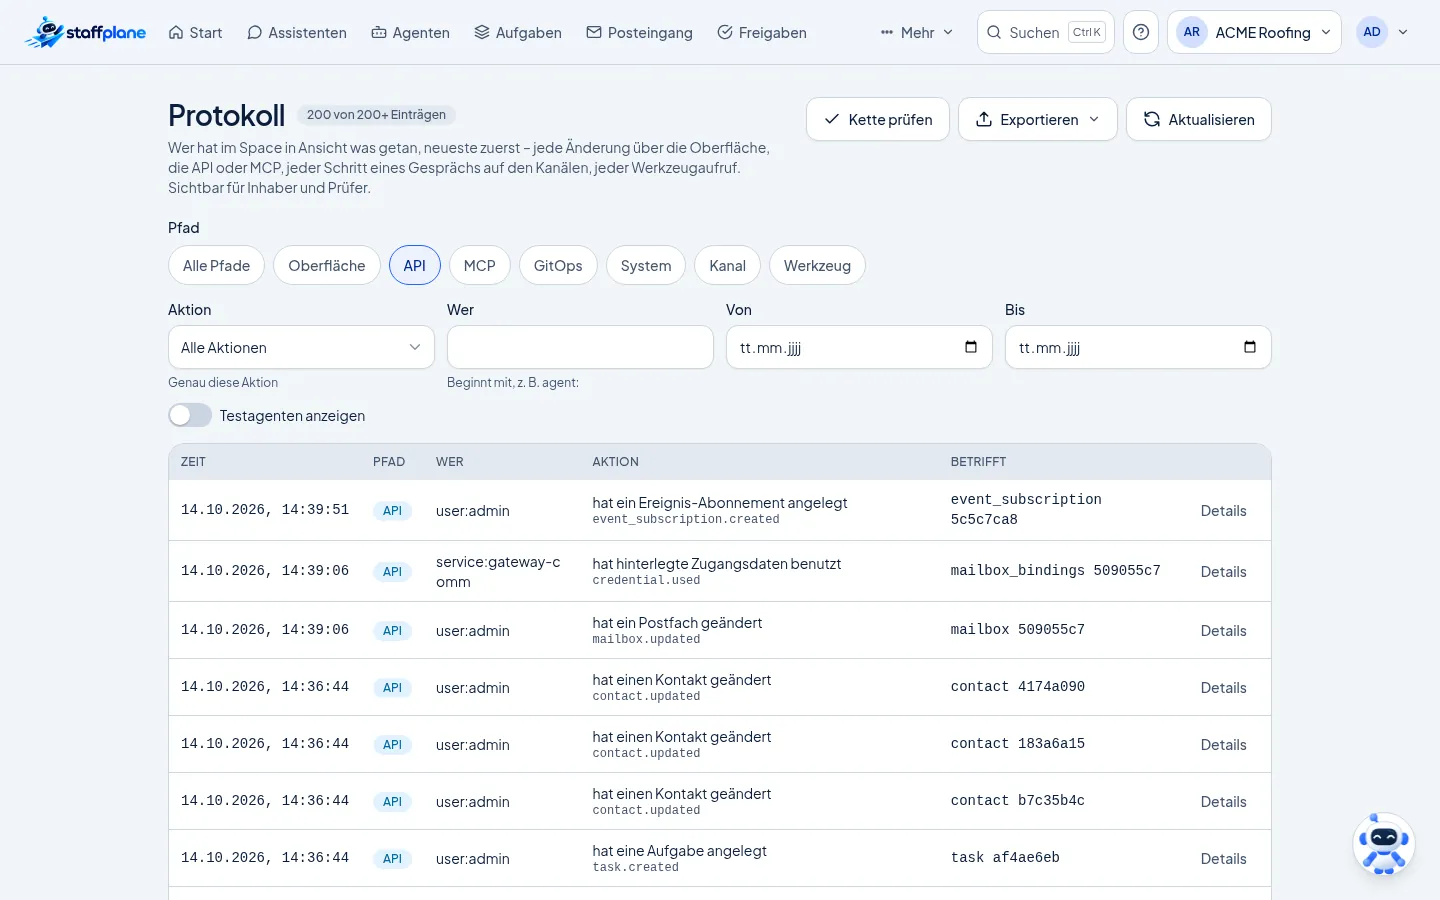
Jede Änderung über Oberfläche, API, MCP oder GitOps, jeder Schritt eines Gesprächs auf den Kanälen und jeder Werkzeugaufruf erzeugt einen Eintrag: wer, wann, was, auf welchem Weg. Nachrichtentexte, Werte von Werkzeugaufrufen und Zugangsdaten stehen bewusst nicht darin.
Die Einträge eines Space sind mit SHA-256 verkettet; „Kette prüfen“ zeigt, ob nachträglich etwas verändert wurde. Exportieren lässt sich das Protokoll als CSV oder im Format OCSF, laufend auch an Ihr SIEM – als signierter Webhook oder an Splunk.
Die Kette beweist, dass das Gespeicherte nicht nachträglich verändert wurde. Einen eingeschränkten Zugriff auf die Datenbank ersetzt sie nicht.
Datenschutz
Werkzeuge für Ihre Pflichten nach der DSGVO
Auskunft und Löschung
Anfragen nach Art. 15 und Art. 17 DSGVO als Ablauf: Auskunft als ZIP, Löschung nach dem Vier-Augen-Prinzip, eine Löschsperre, wo eine Aufbewahrungspflicht gilt.
Verarbeitungsverzeichnis
Aus der Konfiguration eines Space erzeugt die Plattform einen Entwurf des Verzeichnisses der Verarbeitungstätigkeiten, als Markdown oder PDF. Der Verantwortliche prüft und ergänzt ihn.
Kontakte aus Postfächern
Auch wer einem Postfach oder über WhatsApp geschrieben hat, lässt sich über Adresse oder Nummer in Auskunft und Löschung einbeziehen.
Vertragsdokumente mit Version
Die Zustimmung eines Space zu Auftragsverarbeitungsvertrag, Nutzungsrichtlinie und Datenschutzhinweisen wird mit Version und Zeitpunkt festgehalten. Die Liste der Unterauftragsverarbeiter folgt seiner Konfiguration.
KI-Hinweis
Im Web-Chat steht der Hinweis, dass ein KI-Agent antwortet, vor der ersten Nachricht. Erste WhatsApp-Kontakte nutzen nur Vorlagen, deren KI-Hinweis bestätigt ist.
Was noch nicht erfasst wird
Sicherungen werden nicht umgeschrieben; sie laufen nach 30 Tagen aus. Gespräche von Personen ohne Konto auf den Chat-Kanälen bezieht die Auskunft noch nicht vollständig ein.
Betrieb
Wo und wie die Plattform läuft
Server in Deutschland
Die Plattform läuft auf Servern in Deutschland, die wir selbst betreiben.
Im eigenen Cluster
Dieselbe Plattform lässt sich im eigenen Kubernetes-Cluster betreiben, installiert mit unserem Helm-Chart und ohne Mandantenbetrieb.
Anmeldung über Ihren Identitätsanbieter
Microsoft Entra ID, Okta oder jeder Anbieter mit OIDC oder SAML 2.0; Benutzer lassen sich per SCIM verwalten.
Geprüfte Anbindungen
Jeder MCP-Server im Katalog sagt, wer ihn betreibt und ob wir seinen Code geprüft haben. Ändert ein Server die Beschreibung eines Werkzeugs, hält die Plattform es zurück, bis eine Person zustimmt.
Zertifizierung
Wo wir stehen
Ein Zertifikat wie ISO 27001 hat staffplane heute nicht. Wir versprechen nichts, was nicht geprüft ist.
Schicken Sie uns Ihren Fragenkatalog: Wir beantworten ihn konkret und zeigen Ihnen jede Sicherung in der laufenden Plattform.
Lassen Sie Ihre Anforderungen prüfen.
Schicken Sie uns Ihre Fragen zu Sicherheit und Datenschutz. Wir beantworten sie konkret.